
Fecha de publicación: Jue, 01/07/2021 - 07:23


¡Alerta sobre recientes correos maliciosos!
La Oficina Administrativa de RedP da a conocer las dos alertas identificadas por correo de suplantación, modalidad conocida como phishing. Si recibes o has recibido alguno de estos mensajes por correo, NO des clic en ninguno de los enlaces que aparecen en estos correos, pues conducen a sitios maliciosos que buscan capturar información como contraseñas, datos de tarjetas de crédito, entre otros.
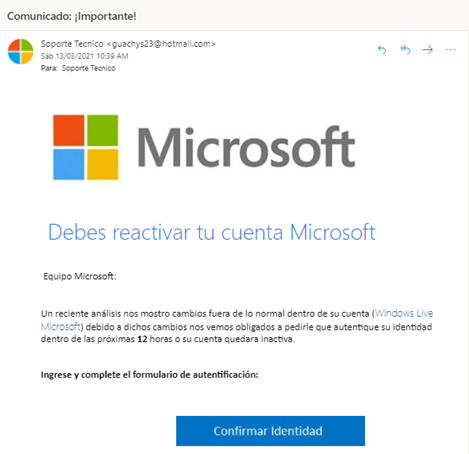
La primera de éstas alertas es sobre un correo electrónico que llega desde cualquier cuenta de @hotmail.com haciéndose pasar por ‘Soporte Técnico’, notificando: “Comunicado: ¡Importante!” tal y como se identifica en la siguiente imagen:
La segunda alerta se transmite de forma similar a través de correo electrónico, suplantando a “Soporte Técnico” desde cualquier cuenta de correo de Hotmail, pero indicando que la cuenta de correo está desactivada, con el asunto “Notificación de seguridad Microsoft” tal como lo muestra la siguiente imagen:
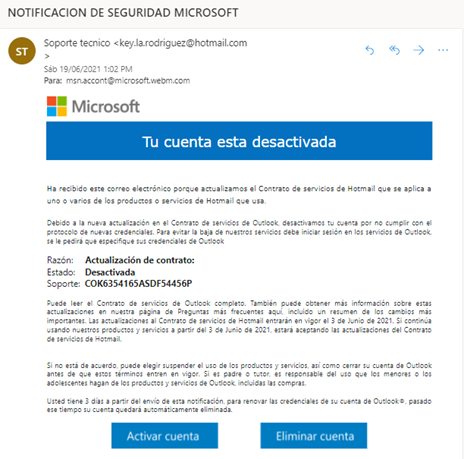
Es de vital importancia NO hacer clic en ninguno de los enlaces que aparecen en cualquiera de los dos mensajes de correo, pues estos accesos directos de los correos falsos llevan a sitios catalogados como maliciosos y, al dar clic, podrían iniciar la descarga de software (malware, Botnets), o llevar a sitios suplantados (phishing), donde capturen información como contraseñas, datos de tarjetas de crédito, entre otros datos, que ponen en riesgo la integridad de la información.
Adicionalmente esta Oficina hace un llamado para estar alerta y seguir estas recomendaciones para no ser víctima de esta modalidad de delincuencia:
Recomendaciones de seguridad para cuidar tu cuenta de correo
Marcar como spam los correos de dudosa reputación o que contengan información donde soliciten verificar las credenciales.
Siempre asegurarse que las URL sean de dominio oficial o los links que redireccionan sean auténticos, antes de ingresar cualquier credencial de validación.
No asociar las cuentas personales con las institucionales.
Hacer caso omiso de mensajes de fuentes desconocidas que soliciten dar clic a enlaces externos, o soliciten suministrar información o descargar archivos.
Utilizar contraseñas robustas y no tener la misma en más de una cuenta.
Cerrar las sesiones abiertas en dispositivos que no continuará usando.
Recuerde que estos casos de Seguridad Digital pueden ser reportados a los siguientes canales de comunicación:
Equipo de Respuesta ante Incidencias de Seguridad Informática. csirt@educacionbogota.edu.co
Mesa de Soluciones TIC soportesed@educacionbogota.edu.co
¡La educación en primer lugar!
Porque tú lo haces posible
Noticias relacionadas
Sigue las recomendaciones para la seguridad de tu hijo/a en la celebración del Día Dulce en el nivel central
Con motivo de la celebración del Día Dulce -Halloween en el nivel central, este viernes 30 de octubre, la Dirección de Talento Humano invita a tener en cuenta las siguientes recomendaciones para garantizar la seguridad de las niñas y los niños que nos acompañarán en la jornada de celebración en el nivel central:
“Convocatoria Mejores Equipos de Trabajo 2026” conoce los puntajes parciales de los proyectos inscritos
La Secretaría de Educación del Distrito publica los resultados parciales de la evaluación de los proyectos inscritos en la convocatoria. Conoce los puntajes obtenidos y las próximas etapas del proceso.
Colegios oficiales podrán gestionar las dotaciones escolares a través de la plataforma SIDRE
Del 28 de octubre al 13 de noviembre de 2026 estará habilitado el proceso SIDRE 2027-1, periodo en el que las instituciones educativas distritales podrán registrar sus solicitudes de dotaciones escolares para 2027.