
Fecha de publicación: Mar, 09/03/2021 - 15:05


Alerta sobre correos maliciosos que buscan robar datos
La Oficina Administrativa de REDP alerta a servidoras y servidores administrativos, docentes, directivos docentes y contratistas sobre la llegada de correos maliciosos enviados a cuentas institucionales, los cuales pretenden obtener información de carácter personal para suplantar la identidad, estafar o realizar otros actos delincuenciales. Conoce las recomendaciones correspondientes para evitar caer en esta trampa de la ciberdelincuencia.
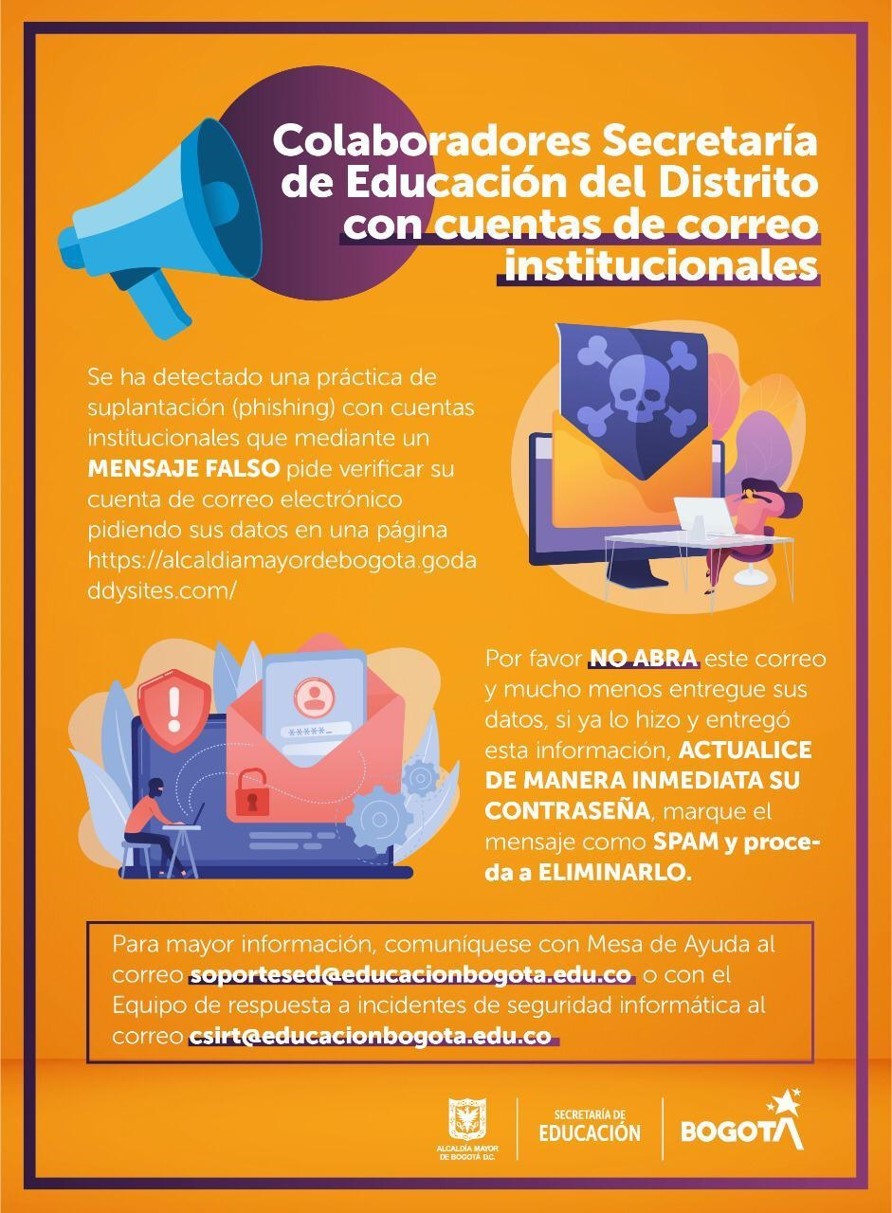
La práctica delincuencial conocida como suplantación de identidad o ‘phishing’, consiste en un mensaje falso de correo electrónico que suplanta a una persona u organización de confianza, con el propósito de que las personas suministren información personal, contraseñas, claves o hagan clic en enlaces para robar sus datos personales.
La Oficina Administrativa de REDP detectó el día de ayer, lunes 8 de marzo, el siguiente correo malicioso enviado a correos institucionales de servidoras y servidores administrativos, docentes, directivos docentes y contratistas y realizó, a través de su Equipo de Respuesta ante Incidencias de Seguridad Informática - Csirt, las acciones para neutralizar dicho ciberataque:

Adicionalmente esta Oficina hace un llamado para estar alerta y seguir estas recomendaciones para no ser víctima de esta modalidad de delincuencia:
Recomendaciones de seguridad para cuidar tu cuenta de correo
-Marcar como spam los correos de dudosa reputación o que contengan información donde soliciten verificar las credenciales.
-Siempre asegurarse que las URL sean de dominio oficial o los links que redireccionan sean auténticos, antes de ingresar cualquier credencial de validación.
-No asociar las cuentas personales con las institucionales.
-Hacer caso omiso de mensajes de fuentes desconocidas que soliciten dar clic a enlaces externos, o soliciten suministrar información.
-Utilizar contraseñas robustas y no tener la misma en más de una cuenta.
-Cerrar las sesiones abiertas en dispositivos que no continuará usando.
Recuerde que estos casos de Seguridad Digital pueden ser reportados a los siguientes canales de comunicación:
Equipo de Respuesta ante Incidencias de Seguridad Informática. csirt@educacionbogota.edu.co
Mesa de Soluciones TIC soportesed@educacionbogota.edu.co
Noticias relacionadas
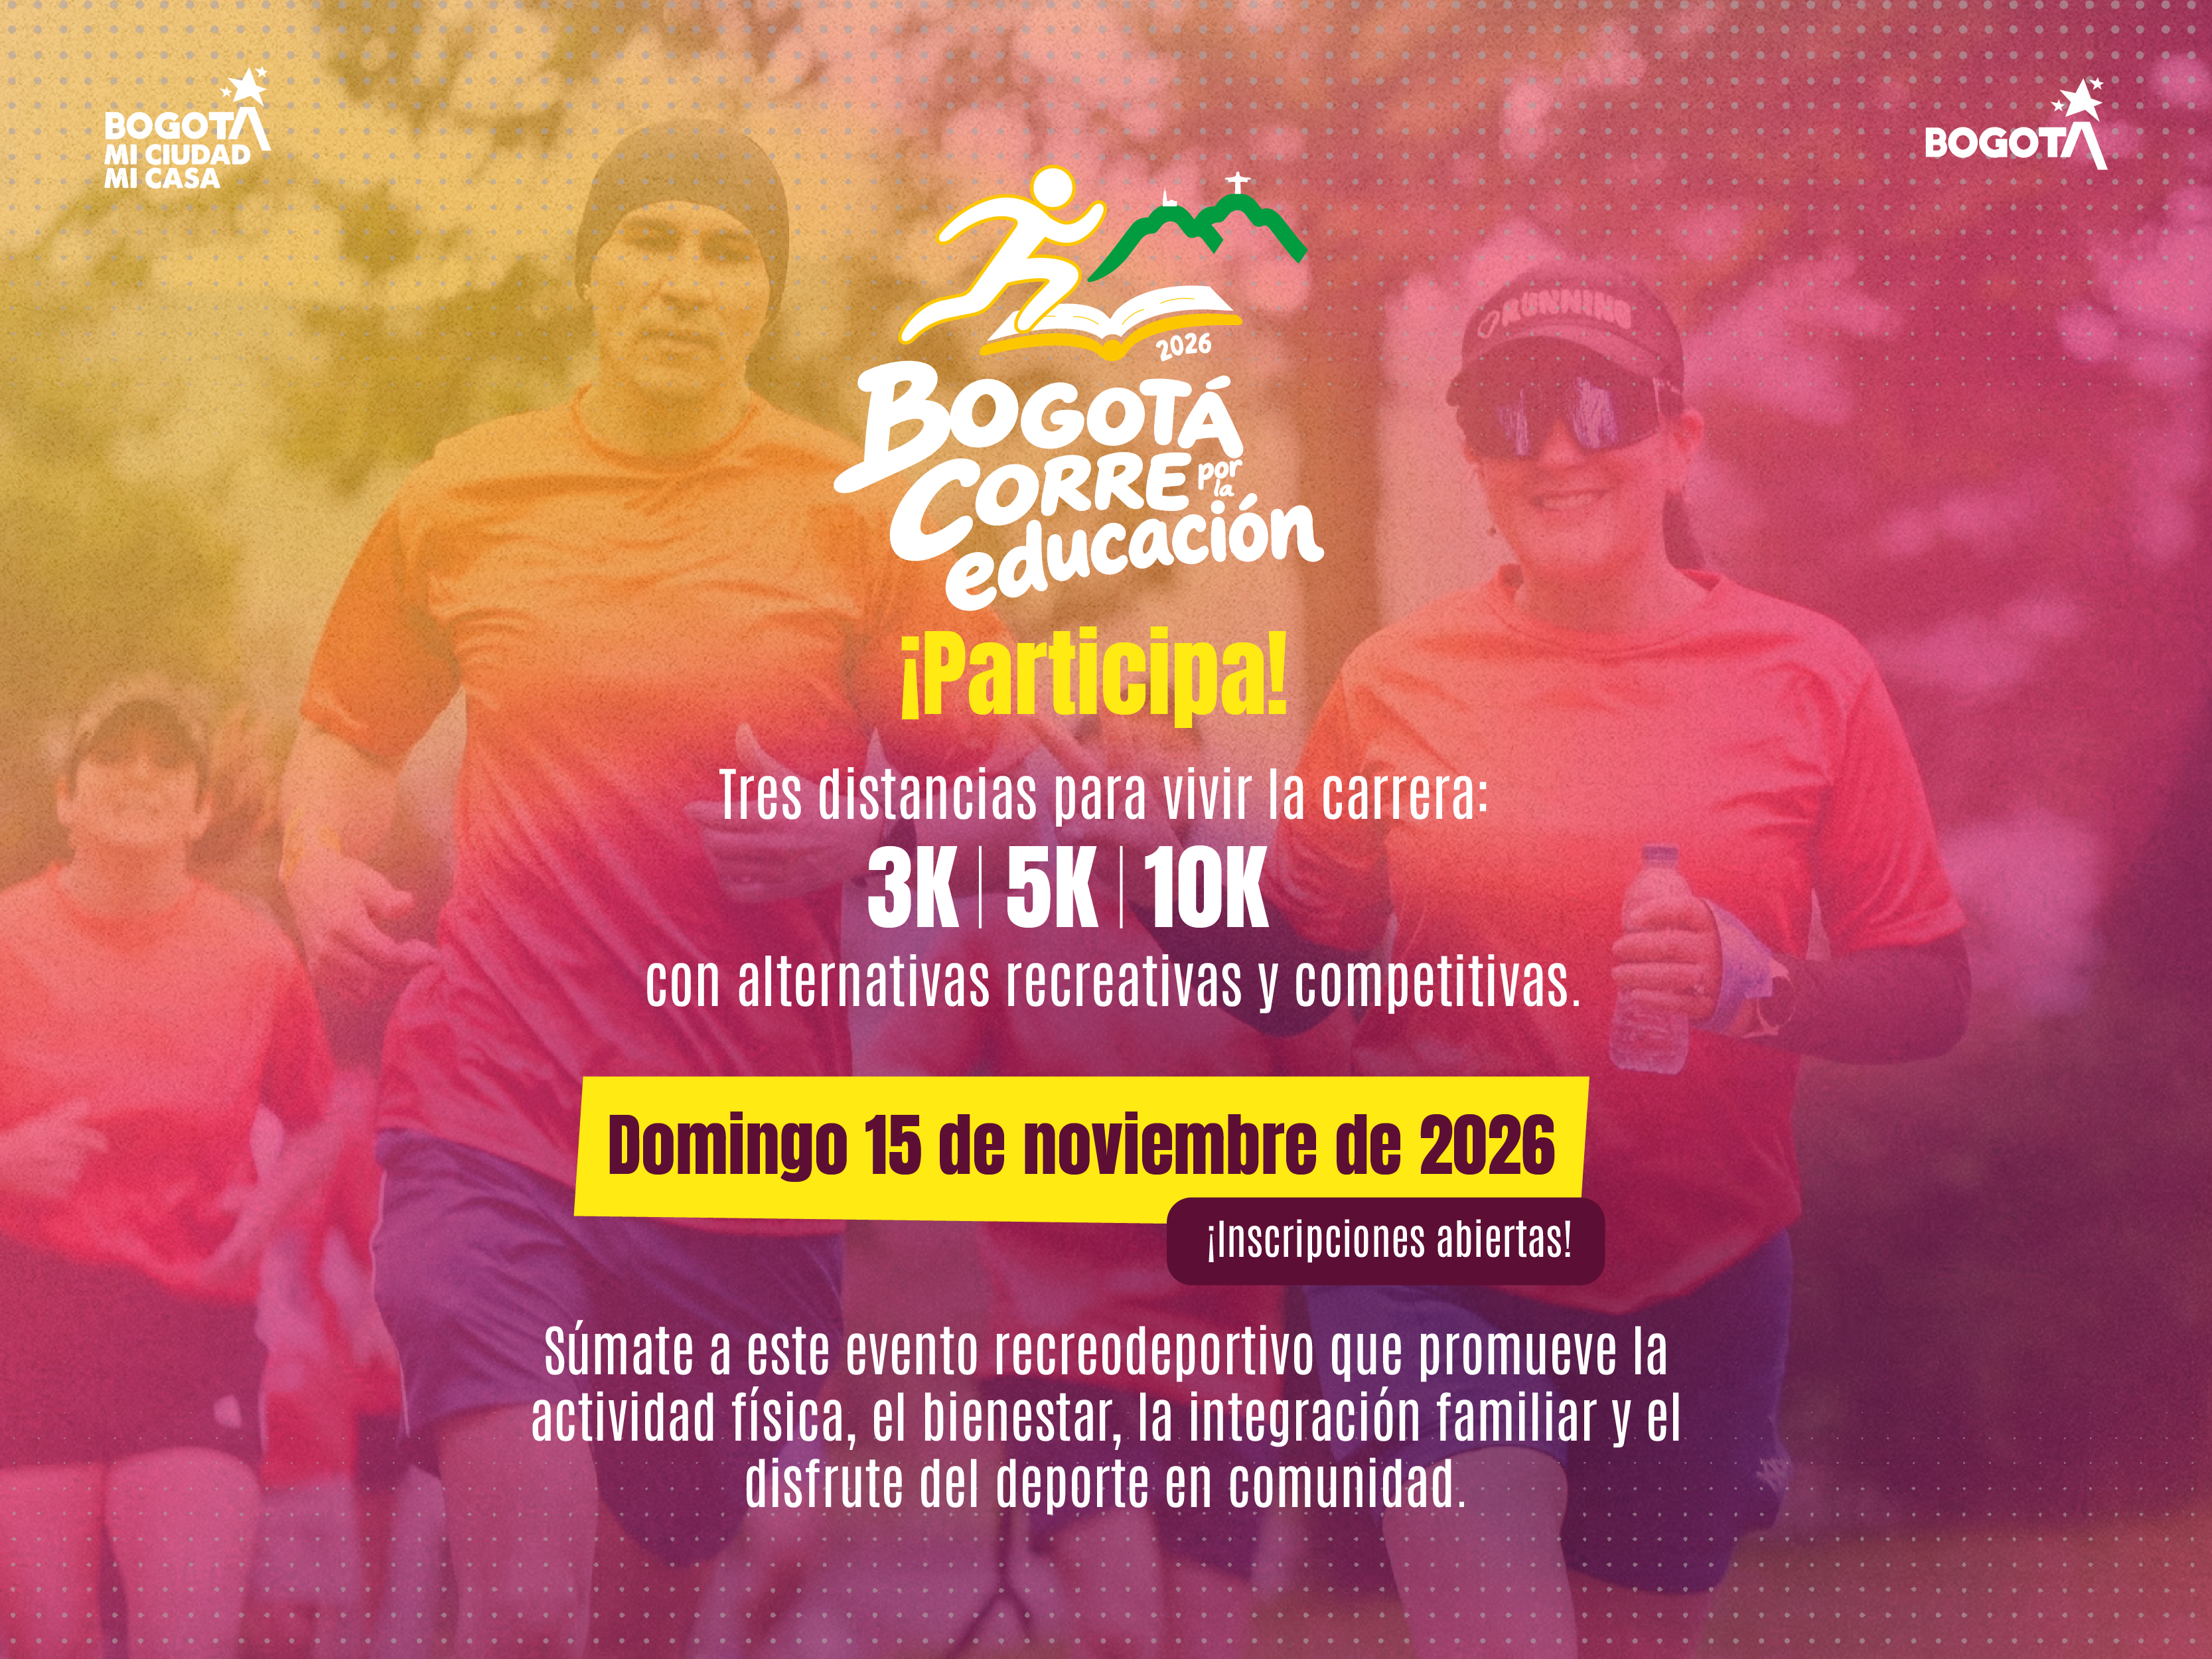
¡Bogotá Corre por la Educación 2026! Inscripciones están abiertas
Conoce todos los detalles, inscríbete y haz parte de este encuentro recreo deportivo que promueve tu bienestar e integración familiar.
Conoce los resultados de la votación de directivos docentes para elegir su representante ante el Comité Regional del FOMAG
La jornada de votación, realizada el 23 de octubre, registró 458 votos válidos. Consulta los resultados de los escrutinios y recuerda que el miércoles 28 de octubre, de 8:00 a. m. a 4:00 p. m., podrás presentar reclamaciones.
Sigue las recomendaciones para la seguridad de tu hijo/a en la celebración del Día Dulce en el nivel central
Con motivo de la celebración del Día Dulce -Halloween en el nivel central, este viernes 30 de octubre, la Dirección de Talento Humano invita a tener en cuenta las siguientes recomendaciones para garantizar la seguridad de las niñas y los niños que nos acompañarán en la jornada de celebración en el nivel central: